Presentación
Codex es un agente de desarrollo de software diseñado por OpenAI. En lugar de limitarse a completar una línea en un editor o generar código dentro de una conversación, puede examinar un repositorio, localizar los archivos relacionados con una petición, realizar modificaciones coordinadas, ejecutar las herramientas del proyecto y presentar el resultado al desarrollador. Su interés aparece especialmente cuando una tarea abarca varios archivos o exige una sucesión de acciones: comprender, intervenir, probar, corregir y verificar lo que ha cambiado.
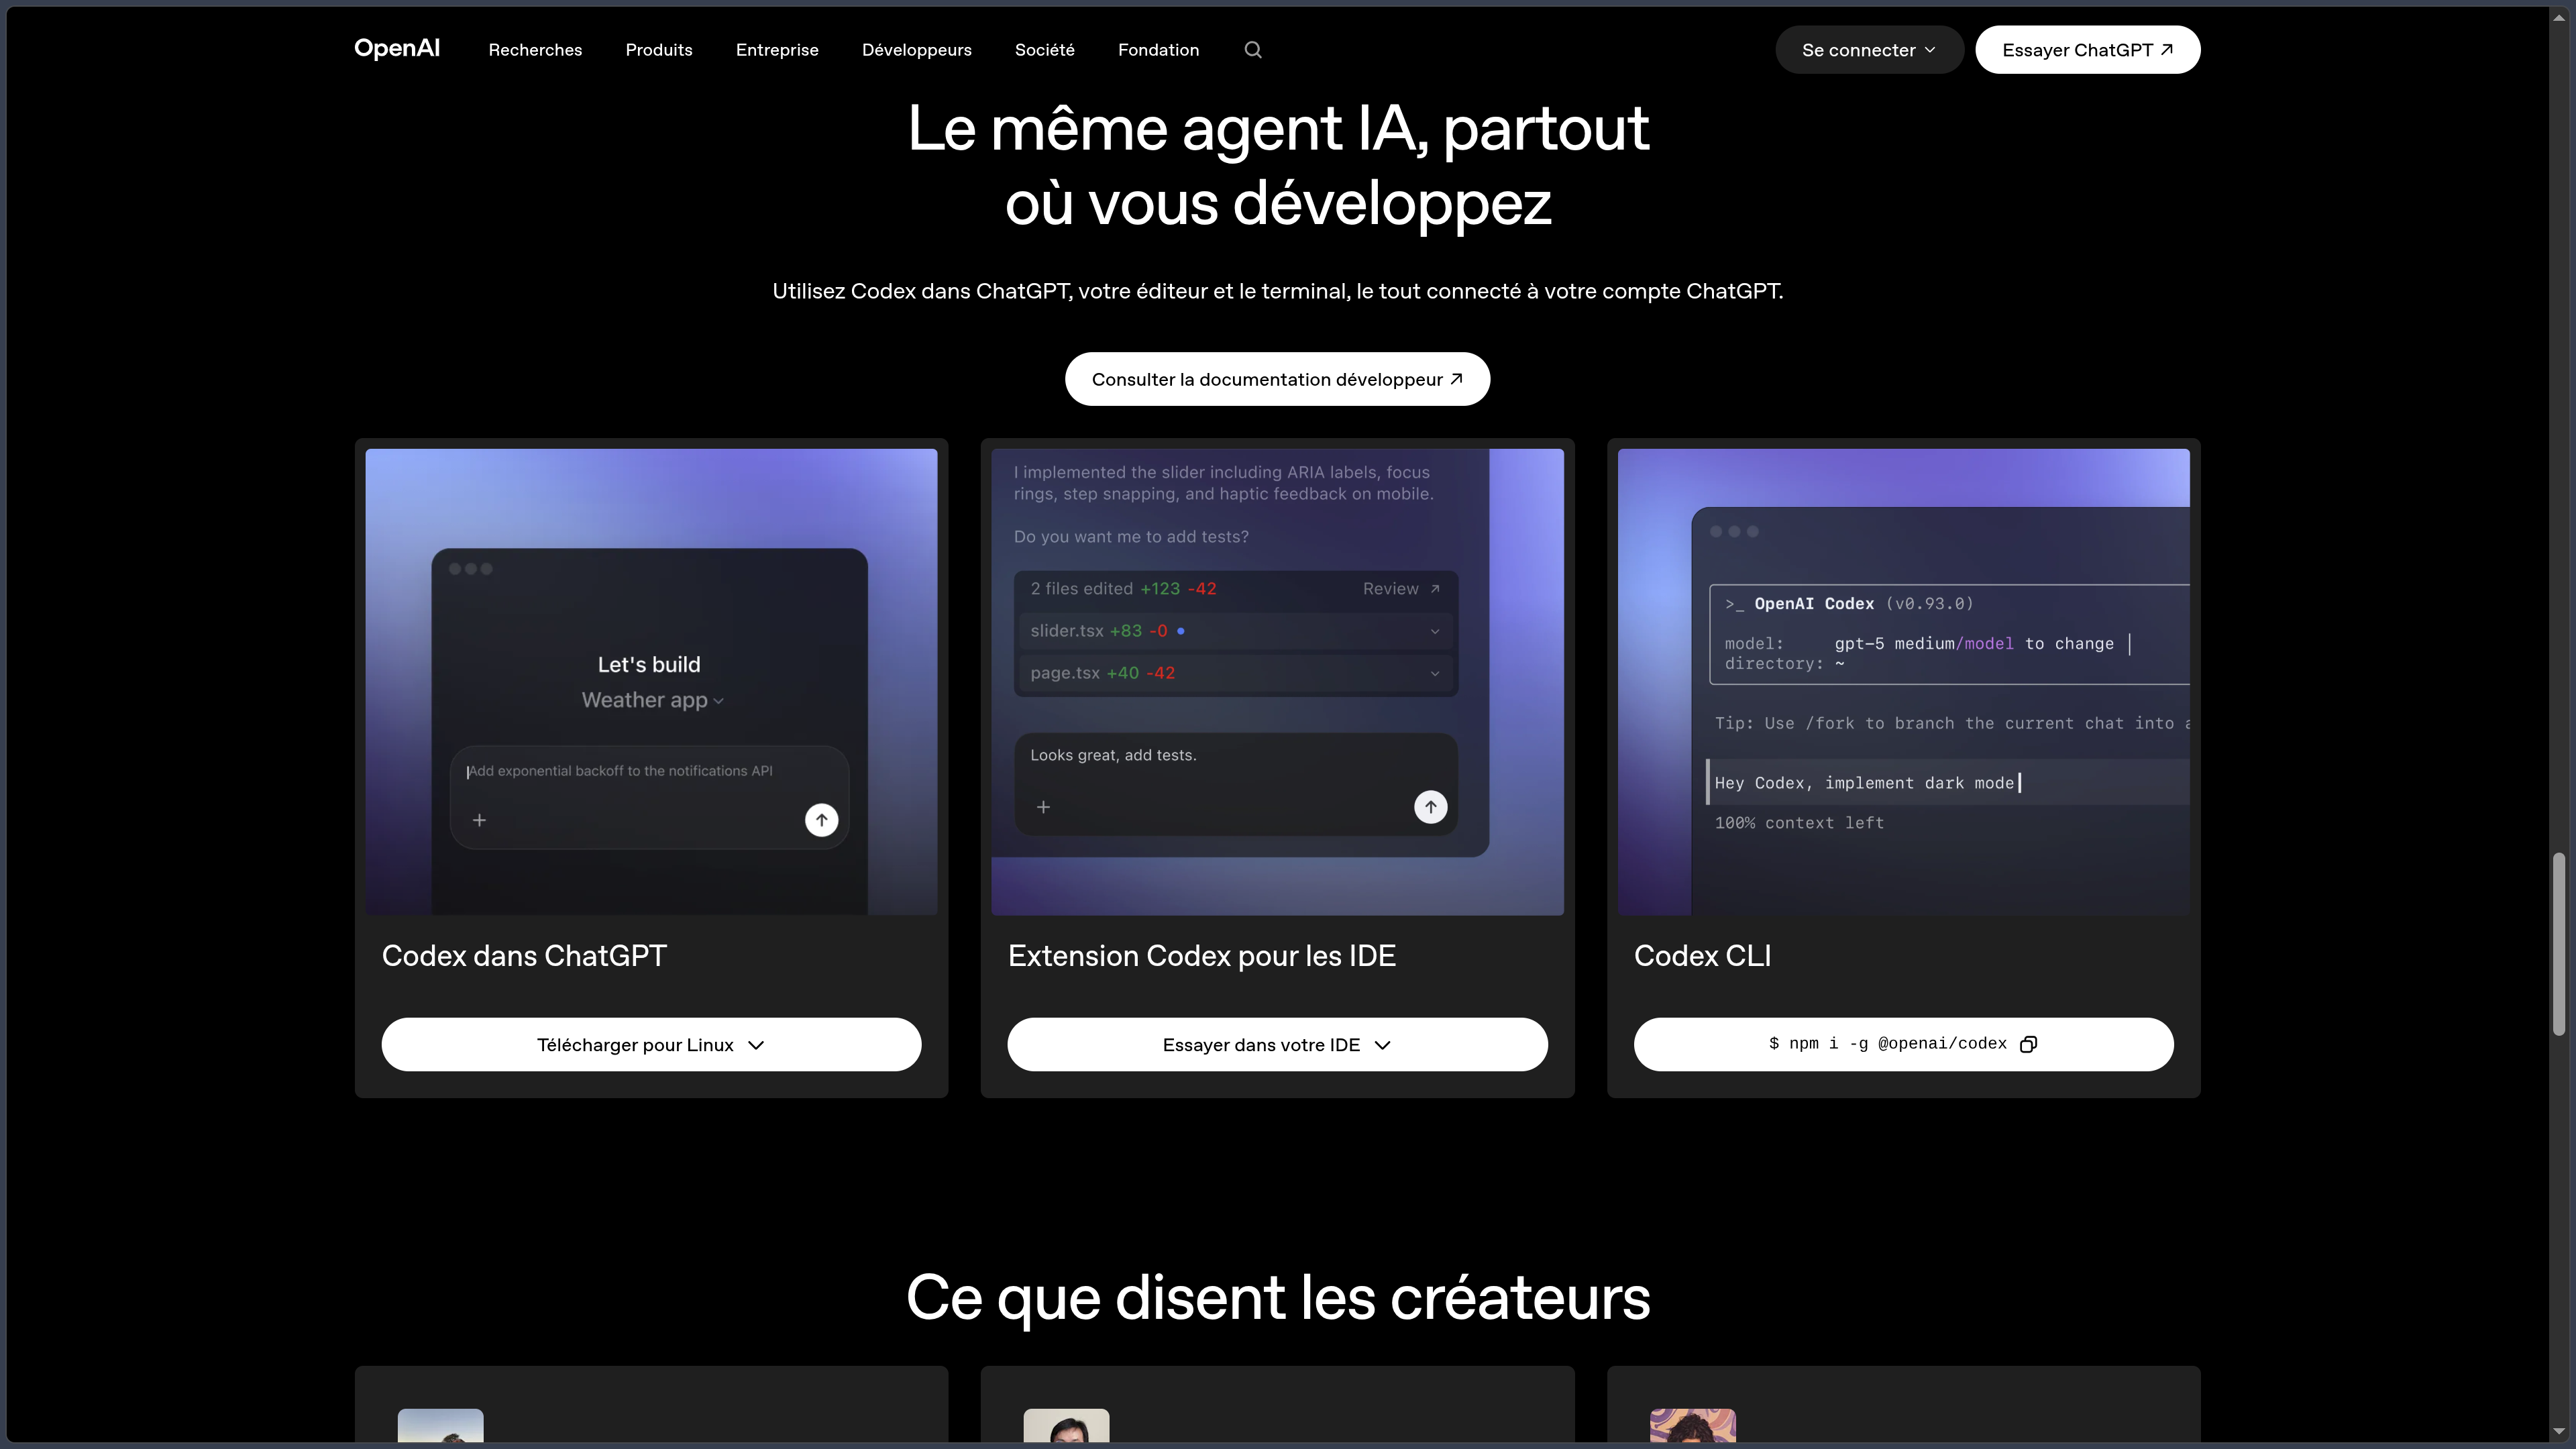
El mismo agente está disponible mediante varias interfaces. Codex CLI se utiliza desde la terminal, la extensión IDE acompaña el trabajo dentro del editor y el modo Codex de la aplicación de escritorio ChatGPT reúne proyectos y sesiones. En la Web, Codex Cloud puede ejecutar tareas en entornos remotos asociados a repositorios. El acceso móvil sirve especialmente para consultar y gestionar determinadas tareas a distancia; no sustituye a un entorno de desarrollo nativo instalado en un teléfono.
Esta diversidad responde a dos necesidades distintas. Una intervención local permite trabajar en el directorio del proyecto con las herramientas ya instaladas; una tarea en la nube puede delegarse en un entorno aislado y devolver después modificaciones que deben revisarse. La aplicación de escritorio también ofrece worktrees de Git, útiles para aislar varios trabajos sin mezclar sus cambios en una misma copia del repositorio.
Local no significa IA sin conexión. En una sesión local, los archivos y comandos se manipulan en el equipo del desarrollador, pero el modelo utilizado suele estar alojado en servidores y recibe parte del contexto del proyecto para procesar la petición. Esta diferencia importa para los repositorios privados, los secretos y las organizaciones sujetas a normas de tratamiento de datos.
Codex está incluido en los planes ChatGPT, incluidos Free y Go, con límites que varían según la modalidad. La CLI y la extensión IDE también pueden utilizarse con una clave API y una facturación por consumo independiente. Por último, el núcleo de la CLI y el SDK son open source bajo licencia Apache 2.0, pero esto no convierte en libres los modelos, la extensión IDE ni el servicio en la nube. Es necesario distinguir la apertura de las herramientas cliente de la del producto en su conjunto.
Funcionalidades
Comprender un repositorio antes de modificar el código
Codex puede recorrer archivos y directorios, buscar símbolos, consultar la configuración de un proyecto y utilizar los comandos disponibles en su entorno. Una petición como «¿por qué falla esta ruta?» puede llevarlo a seguir el recorrido entre una interfaz, una API y las pruebas, en lugar de proponer una corrección sin haber visto el código correspondiente.
Esta exploración da lugar a intervenciones en varios archivos: creación de una funcionalidad, corrección de una regresión, migración de dependencias, refactorización o actualización de pruebas. El agente puede describir su enfoque y adaptar sus cambios después de un error de compilación. Sin embargo, sigue dependiendo de la calidad del contexto, los accesos concedidos y la precisión de la tarea. Una instrucción demasiado amplia puede producir un diff mucho mayor de lo previsto.
Por tanto, la unidad de trabajo adecuada no es «escríbeme un archivo», sino una modificación verificable dentro de un proyecto existente. El desarrollador conserva la responsabilidad de definir el alcance y comprobar que el comportamiento final responde realmente a la necesidad.
Terminal e IDE: trabajar con las herramientas habituales
Codex CLI se inicia desde el directorio de un proyecto. Puede leer y modificar allí los archivos autorizados, ejecutar comandos de compilación, lanzar las pruebas o consultar el estado de Git. La interfaz interactiva permite reanudar una sesión, elegir los parámetros disponibles y solicitar una revisión de los cambios. El modo no interactivo codex exec está destinado a scripts y pipelines automatizados.
La extensión IDE aporta el contexto del editor: archivos abiertos, selección de código, explicaciones y modificaciones consultables junto al trabajo en curso. Está documentada para entornos de la familia VS Code, así como para integraciones como JetBrains y Xcode. Las posibilidades exactas varían según el editor y la integración; no debe suponerse que un menú o una función existe de la misma forma en todos ellos.
En Windows, macOS y Linux, la CLI puede funcionar directamente dentro del entorno del proyecto. En Windows están documentados tanto la ejecución nativa como los flujos de trabajo con WSL2. La elección importa especialmente para las dependencias, las rutas de archivos y las herramientas Linux de las que depende un repositorio.
Aplicación de escritorio, worktrees y tareas paralelas
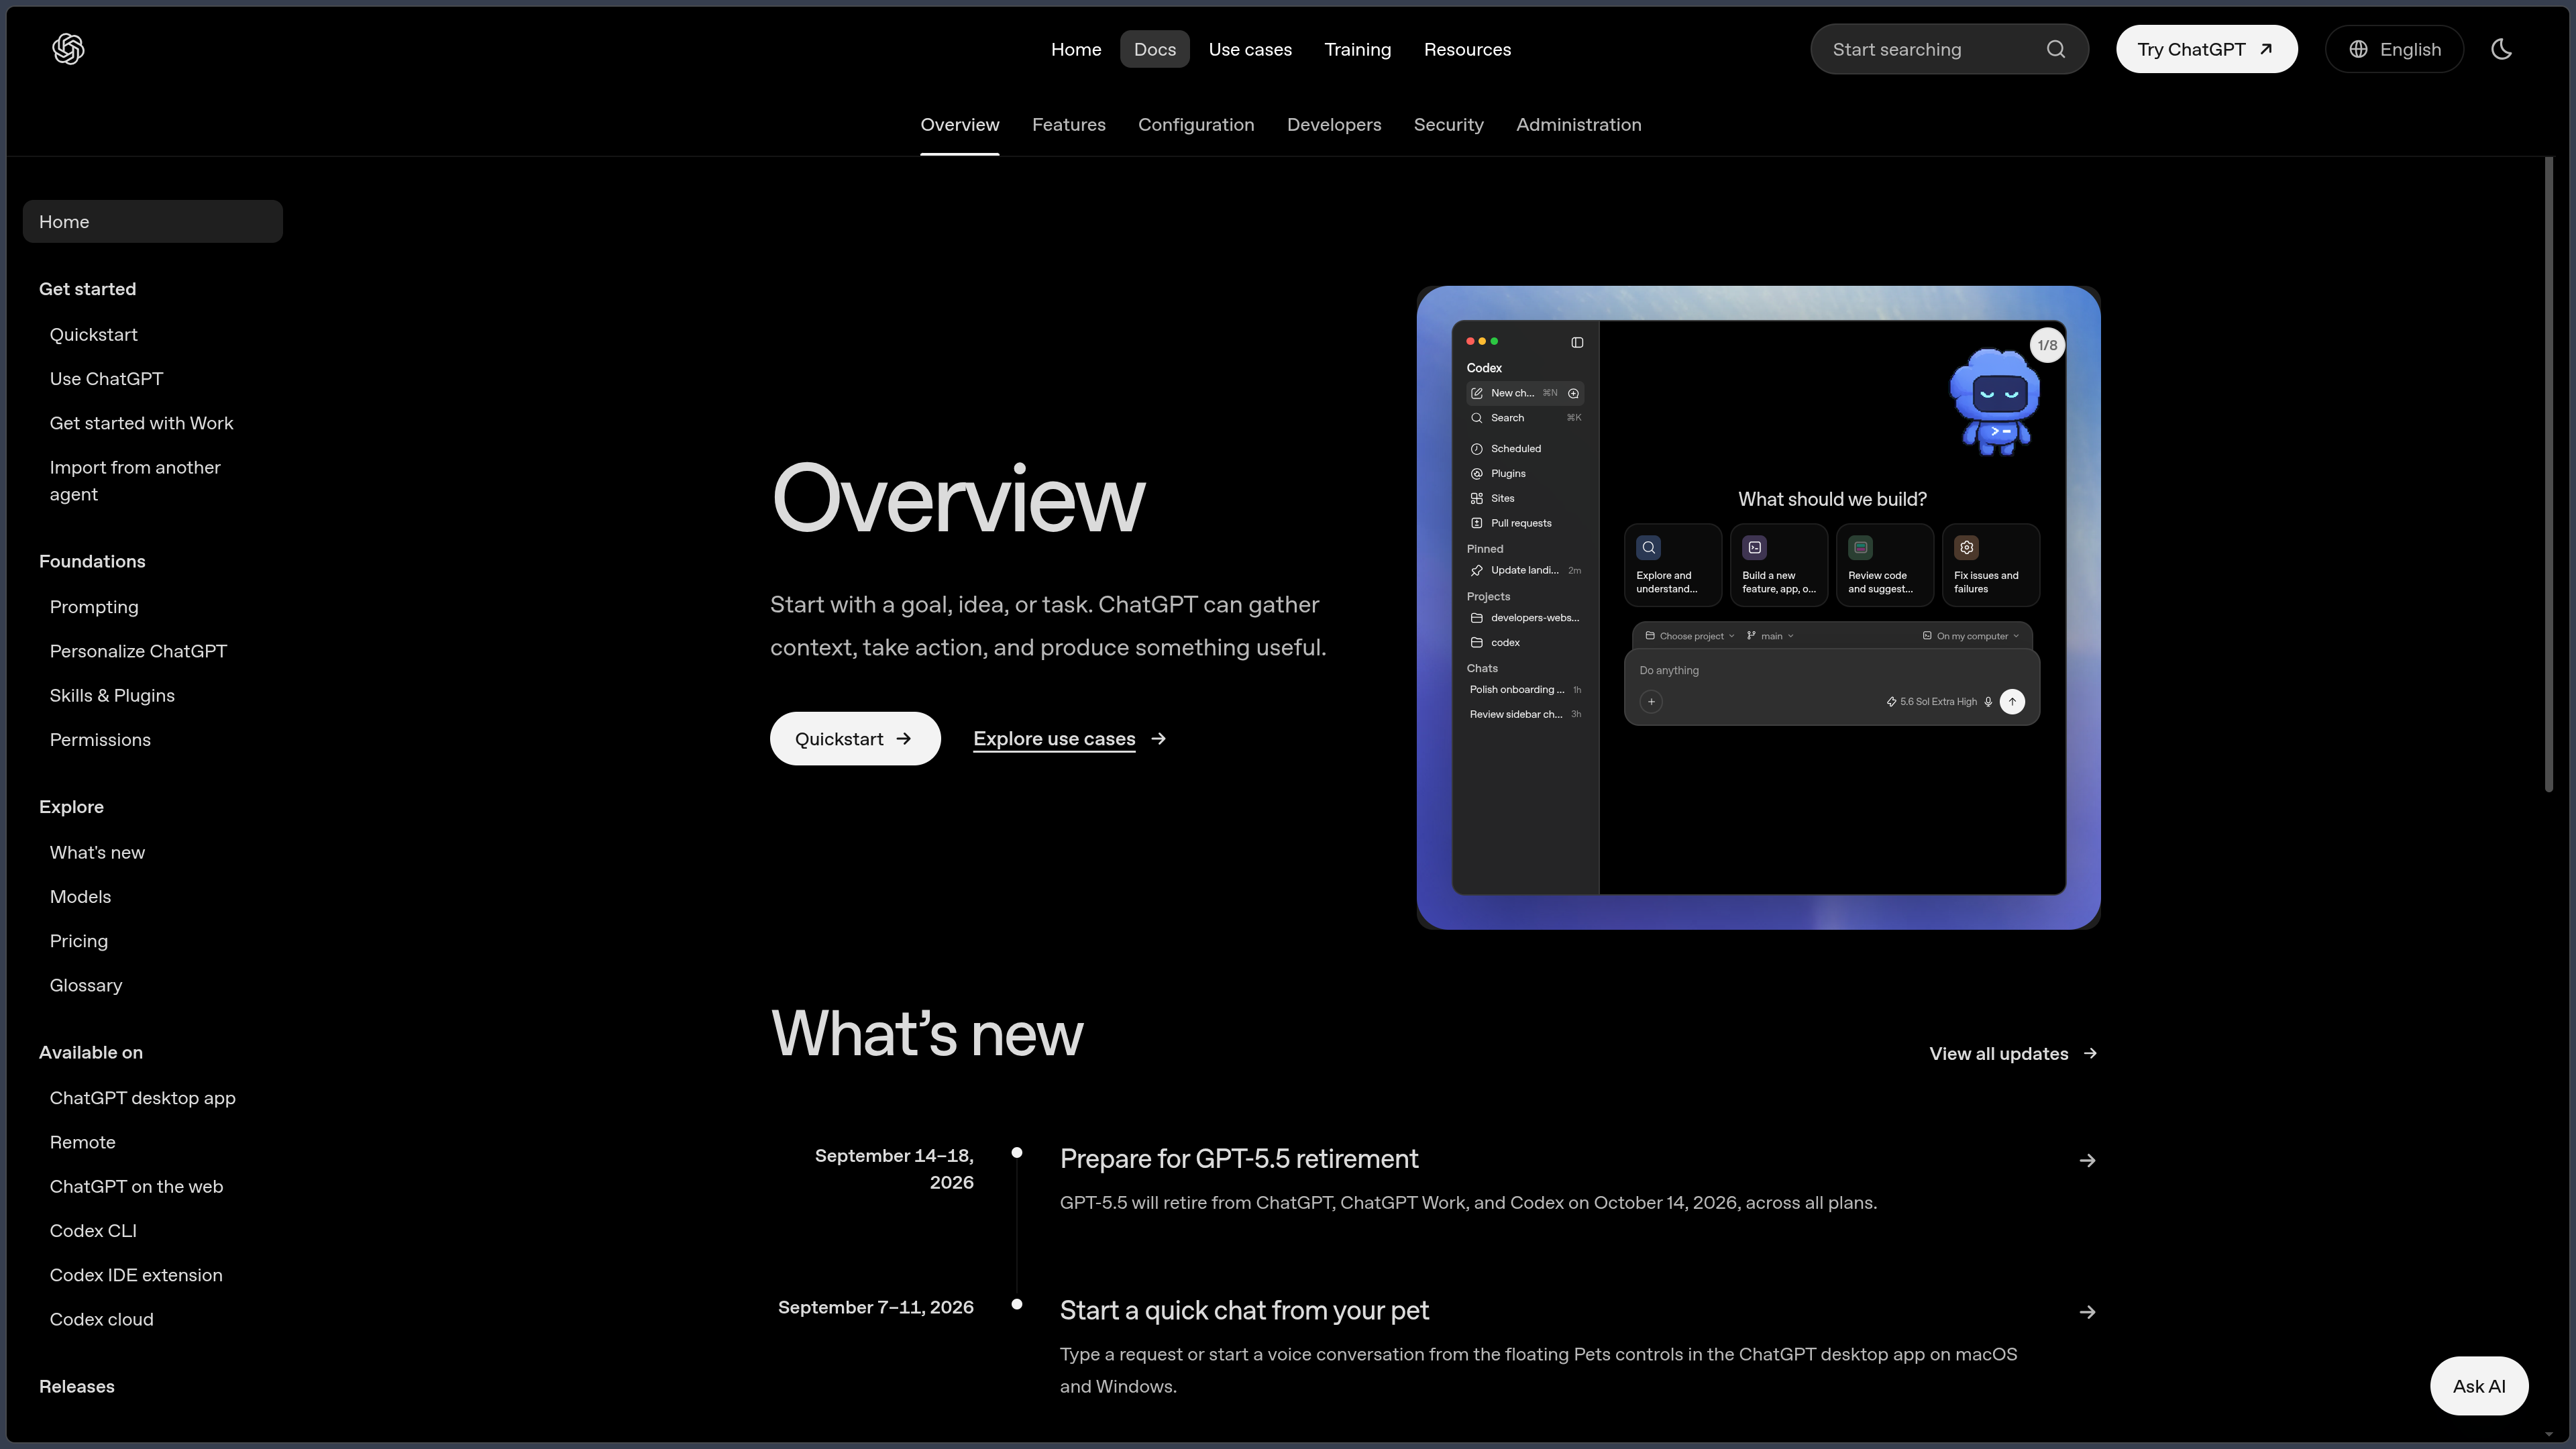
En la aplicación de escritorio ChatGPT, Codex permite abrir un proyecto y elegir dónde ejecutar una tarea: en el directorio local, en un worktree de Git aislado o en un entorno en la nube configurado. La vista de diferencias y los comandos de Git permiten después examinar qué se ha modificado, conservar una parte del trabajo o descartarlo antes de integrarlo.
Un worktree ofrece una separación práctica cuando hay que corregir un error mientras otra tarea prepara una funcionalidad. Cada tarea trabaja en su propia copia vinculada al repositorio, sin sobrescribir los archivos no confirmados de la sesión principal. Esto no elimina la necesidad de gestionar conflictos al reunir los cambios, pero evita convertir una sola rama en un espacio de trabajo compartido por varios agentes.
El modo de escritorio también incluye una terminal asociada al proyecto. Sigue siendo posible ejecutar personalmente una prueba, examinar un mensaje de error o retomar el control de Git sin abandonar el contexto de trabajo.
Codex Cloud: delegar una tarea en un entorno remoto
Codex Cloud ejecuta las peticiones en contenedores aislados asociados a un repositorio y a una rama o un commit. El entorno puede instalar sus dependencias, ejecutar scripts de configuración y proporcionar las herramientas necesarias para trabajar. El agente inspecciona entonces el código, introduce modificaciones e intenta verificarlas antes de presentar una respuesta y un diff.
Su interés consiste en lanzar varias tareas independientes en paralelo sin monopolizar el ordenador principal. Una corrección, una actualización de documentación y un trabajo sobre pruebas pueden avanzar en entornos distintos. Después se puede examinar el resultado y, según las integraciones y autorizaciones, convertirlo en una pull request.
No obstante, el servicio debe configurarse: el acceso al repositorio, las dependencias, los posibles secretos y las reglas de red no son automáticamente idénticos a los del equipo local. Durante la ejecución del agente en la nube, el acceso a Internet está desactivado de forma predeterminada, salvo que el entorno autorice expresamente un acceso limitado o más amplio. El código se procesa en una infraestructura remota, algo que debe tenerse en cuenta antes de conectar un repositorio sensible.
Pruebas, revisión de código y operaciones con Git
Codex puede ejecutar las pruebas y herramientas ya presentes en un proyecto, analizar sus resultados y retomar una modificación cuando los controles fallan. También puede solicitar o producir una revisión de código a partir de un diff, una rama o cambios todavía no confirmados. Esta revisión busca posibles defectos; no modifica necesariamente los archivos y puede realizarse por separado de la implementación.
Con un repositorio GitHub conectado a Codex Cloud, puede solicitarse una revisión desde una pull request y, según la configuración, activarse automáticamente. El agente también puede responder a determinados comentarios y proponer una corrección en la rama autorizada. Las protecciones de rama, las validaciones humanas y los controles de CI conservan su función: una revisión asistida por IA no garantiza la seguridad ni demuestra que se hayan cubierto todos los casos funcionales.
El valor práctico procede del ciclo modificación → control → lectura del diff, más que de una promesa de código correcto al primer intento. Las pruebas del proyecto siguen siendo la referencia para las reglas que pueden verificarse automáticamente.
Instrucciones AGENTS.md, skills y herramientas conectadas
Un archivo AGENTS.md puede definir las convenciones de un repositorio: arquitectura, comandos que deben utilizarse, reglas de modificación, formato y restricciones propias del proyecto. Codex lee estas instrucciones antes de iniciar una tarea y puede combinar directrices globales con las específicas de un directorio. Esta memoria de proyecto reduce la necesidad de repetir el mismo contexto, sin convertir las instrucciones textuales en infalibles.
Los skills añaden procedimientos y recursos reutilizables. Los plugins y servidores MCP pueden conectar Codex con herramientas o servicios externos cuando la interfaz utilizada y los permisos lo permiten. Así es posible combinar un método de trabajo con recursos documentales, tickets o herramientas de equipo sin integrar todas las instrucciones en cada petición.
Estos mecanismos no desempeñan la misma función que una prueba automática. Para imponer realmente una restricción sintáctica, una política de formato o una comprobación de seguridad, sigue siendo preferible incorporarla a un validador, un hook o la CI. Una instrucción AGENTS.md describe lo que debe hacerse; un control ejecutable permite verificar que se ha hecho.
Automatizaciones, CLI programable y SDK
Además de las sesiones interactivas, Codex puede participar en flujos de trabajo repetibles. El comando codex exec, el SDK y las integraciones de CI permiten, por ejemplo, iniciar un análisis dirigido, preparar una modificación o producir observaciones de revisión dentro de un proceso automatizado. La GitHub Action oficial vincula estas tareas a eventos del repositorio y a los permisos definidos en el workflow.
Las tareas programadas permiten, en los entornos compatibles, confiar a Codex operaciones recurrentes sobre un proyecto local o un entorno adecuado. Esta capacidad puede utilizarse para mantener documentación, realizar revisiones periódicas o preparar trabajos, pero exige que los archivos, herramientas y contexto necesarios estén disponibles en el momento de la ejecución.
La automatización debe dimensionarse con cuidado: un agente capaz de modificar archivos y ejecutar comandos no debería recibir de forma predeterminada todos los privilegios de una cuenta de producción. Las tareas sensibles necesitan permisos limitados, registros consultables y una forma de revertir las modificaciones.
Permisos, entorno aislado y tratamiento de datos
Codex dispone de políticas de aprobación y aislamiento (sandboxing) destinadas a limitar los archivos, comandos y accesos a la red autorizados. La implementación depende de la plataforma: los mecanismos utilizados en macOS, Linux y Windows no son idénticos. El desarrollador puede ajustar el grado de autonomía según su contexto, pero ampliar el acceso al entorno también aumenta las posibles consecuencias de una interpretación errónea o de una instrucción maliciosa presente en el repositorio.
El contenido de archivos, registros o salidas de comandos puede incluir información confidencial. Por tanto, las claves API, los archivos .env, los datos de clientes y los accesos de despliegue no deben exponerse innecesariamente. El simple hecho de iniciar Codex desde una terminal local no significa que todos los datos permanezcan en el disco, ya que parte del contexto se transmite al modelo alojado. Las sesiones en la nube, por su parte, se ejecutan en la infraestructura gestionada por OpenAI.
Las reglas de uso de los datos dependen de la cuenta y del método de autenticación. Para Business, Enterprise, Edu y la API, OpenAI indica que no utiliza de forma predeterminada las entradas y salidas profesionales para entrenar sus modelos; pueden existir opciones específicas de compartición para determinadas organizaciones API. En los planes personales, las conversaciones pueden contribuir a la mejora de los modelos si el ajuste correspondiente no está desactivado. Las políticas de conservación y los permisos de un espacio de trabajo deben examinarse antes de cualquier uso sensible.
Planes ChatGPT y facturación API: dos vías diferentes
Codex está integrado en los planes Free, Go, Plus, Pro, Business, Edu y Enterprise, pero las cuotas y funciones varían. Los planes gratuitos permiten un uso limitado; las modalidades de pago dan acceso a mayor capacidad y, según el plan, a funciones adicionales en la nube o de organización. Los créditos pueden permitir ampliar el uso cuando la oferta lo contempla.
| Acceso | Principio de facturación |
|---|---|
| ChatGPT Free / Go | Codex incluido con cuotas adaptadas a tareas puntuales o ligeras. |
| ChatGPT Plus / Pro | Codex incluido con capacidades y límites variables según el plan; posibles créditos adicionales para cuentas elegibles. |
| Business / Edu / Enterprise | Acceso y controles administrativos según el contrato, los roles y el modelo de créditos o facturación elegido. |
| Clave API de OpenAI | Consumo facturado por separado según las tarifas API de los modelos utilizados; algunas funciones específicas de ChatGPT y Codex Cloud no están disponibles. |
Esta distinción evita una confusión frecuente: conectarse con una clave API no consume automáticamente la cuota de una suscripción ChatGPT. A la inversa, una conexión a ChatGPT no añade saldo a un proyecto API. Las tarifas, cuotas, modelos disponibles y reglas de compartición pueden evolucionar; el panel de uso de la cuenta y la página oficial de precios son la referencia para las condiciones realmente aplicables.
Casos de uso
Comprender y corregir una regresión en un proyecto existente
Una funcionalidad deja de responder después de una actualización. Codex puede buscar el punto de entrada, seguir las llamadas entre varios componentes, consultar las pruebas y proponer una corrección específica. Una vez aplicado el parche, ejecuta las verificaciones disponibles y muestra el diff para que el desarrollador pueda comprobar el alcance de la intervención.
Este uso resulta especialmente interesante cuando un error afecta a varias capas del software. El resultado sigue necesitando una prueba funcional o una reproducción real del problema: que todas las pruebas pasen no significa que cubran el escenario inicial.
Preparar una funcionalidad sin perturbar el trabajo en curso
Un desarrollador puede abrir un worktree independiente para confiar a Codex una funcionalidad mientras continúa con sus propias modificaciones en otra rama. El agente explora las convenciones del repositorio, construye una primera implementación, escribe las pruebas pertinentes y presenta los archivos modificados.
Después, el trabajo puede revisarse, ajustarse e integrarse con Git. Esta organización resulta especialmente útil para tareas suficientemente delimitadas como para avanzar de manera independiente; por el contrario, varios agentes modificando la misma parte del código pueden multiplicar los conflictos.
Revisar una pull request y reforzar los controles
Antes de fusionar los cambios, Codex puede examinarlos en busca de errores de lógica, posibles regresiones o defectos en la gestión de casos límite. La revisión puede solicitarse localmente o desde GitHub cuando la integración en la nube está configurada.
Las reglas AGENTS.md pueden precisar los invariantes que deben vigilarse, mientras que la CI sigue encargándose del formato, las pruebas y las comprobaciones deterministas. Codex añade así un examen contextual, pero no sustituye ni la revisión humana ni las protecciones del repositorio.
Automatizar un mantenimiento técnico repetitivo
Un equipo puede utilizar la CLI o el SDK para preparar migraciones sencillas, revisar periódicamente determinadas partes del código o mantener una documentación técnica sincronizada con los cambios del proyecto. Las automatizaciones pueden ejecutarse en un entorno definido, con permisos limitados y verificaciones posteriores a las modificaciones.
El beneficio depende sobre todo de la calidad del workflow. Una tarea repetitiva bien descrita, acompañada de pruebas y de un procedimiento de validación, se presta mejor a la automatización que una petición vaga que concede al agente libertad total sobre todo un repositorio.
Conclusión
Codex propone una forma de trabajar en la que el asistente ya no se limita a proporcionar código para copiar: interviene en el proyecto, utiliza las herramientas del desarrollador y produce modificaciones verificables. Esta diferencia cambia la naturaleza del intercambio. Se puede confiar un problema completo en lugar de una sucesión de fragmentos de archivos, siempre que se defina claramente qué debe modificarse y cómo reconocer un resultado correcto.
La variedad de entornos constituye un elemento central de su enfoque. La CLI mantiene la proximidad de la terminal, el IDE sitúa la asistencia junto al código, la aplicación de escritorio facilita la organización de los proyectos y worktrees, mientras que Codex Cloud permite delegar trabajos en entornos aislados. No son interfaces perfectamente intercambiables: no tienen los mismos accesos ni las mismas restricciones de seguridad y colaboración.
La apertura de la CLI y del SDK bajo Apache 2.0 constituye otro rasgo importante para los desarrolladores que desean examinar o integrar determinados componentes. Esta apertura sigue siendo parcial: los modelos alojados, la extensión IDE y Codex Cloud no se convierten en open source porque el cliente de terminal lo sea.
El principal compromiso está relacionado con la autonomía. Permitir que el agente lea un repositorio, modifique archivos o ejecute comandos puede reducir las manipulaciones repetitivas, pero desplaza parte del trabajo hacia la definición del alcance, la gestión de los permisos y la verificación del resultado. Las instrucciones del proyecto proporcionan un marco; las pruebas, las reglas de Git y la revisión humana aportan controles ejecutables y observables.
Por último, Codex funciona con modelos alojados. Las empresas deben, por tanto, examinar las políticas de datos, mientras que los particulares deben distinguir las cuotas incluidas en ChatGPT de la facturación independiente por API. Para explorar una base de código, corregir errores, desarrollar funcionalidades, revisar cambios o automatizar un mantenimiento bien definido, Codex es un entorno de desarrollo agéntico cuya utilidad depende tanto de la calidad del proyecto y de sus controles como de las capacidades del agente.
Puntos de atención
-
Codex no es una IA que se ejecute íntegramente sin conexión. Incluso cuando interviene sobre archivos locales, el tratamiento de la petición suele implicar modelos alojados y transmisión de contexto.
-
La condición de open source afecta especialmente a la CLI y al SDK bajo Apache 2.0. La extensión IDE, Codex Cloud y los modelos no comparten automáticamente esta licencia.
-
Las interfaces no tienen las mismas capacidades. Terminal, IDE, aplicación de escritorio, Web y acceso móvil difieren en sus posibilidades de ejecución, integraciones y permisos.
-
Las tareas en la nube utilizan entornos remotos configurados. El acceso a los repositorios, la instalación de dependencias, los secretos y la red deben configurarse antes de confiarles un proyecto sensible.
-
Las cuotas incluidas en ChatGPT y la facturación API son independientes. Una clave API genera consumo facturado por separado; los límites y créditos de los planes pueden evolucionar.
-
Los permisos y el aislamiento limitan los riesgos sin eliminarlos. Controle especialmente los comandos destructivos, archivos sensibles, servicios conectados y posibilidades de acceso a la red.
-
Un diff generado o una prueba superada no garantizan que la tarea haya terminado correctamente. La revisión del código, las verificaciones funcionales y las protecciones de Git siguen siendo necesarias.
-
Las instrucciones
AGENTS.mdguían al agente, pero no sustituyen a un validador. Las restricciones imprescindibles deben comprobarse mediante pruebas, herramientas de calidad o la CI. -
Las reglas de tratamiento de datos varían según la cuenta. Los planes profesionales y la API disponen de compromisos distintos de los ajustes de entrenamiento de los planes personales; consulte la política aplicable a su espacio de trabajo.